La distribución de energía submarina en el Ártico es un problema de confiabilidad antes que un problema de diseño eléctrico. Un tieback submarino que depende de una alimentación de energía a larga distancia, transformadores submarinos, aparamenta eléctrica y conectores wet-mate tiene pocas formas de recuperarse una vez que el hielo, las ventanas climáticas y la disponibilidad de embarcaciones limitan la intervención. Una interrupción no planificada puede significar una producción diferida, una movilización que no puede ocurrir durante meses y un reinicio en condiciones degradadas. El documento OTC Power Distribution for Arctic Subsea Tiebacks (2012) expone el motor claramente: los tiebacks son cada vez más comunes y los cabezales de pozo son cada vez más difíciles de alcanzar. Por lo tanto, la arquitectura de energía debe juzgarse por lo que se puede recuperar, no solo por lo que se puede construir.
Esta revisión cubre cómo estructurar una evaluación de riesgos para estos sistemas, qué modos de falla merecen la mayor atención y cómo convertir los resultados en decisiones de mantenimiento y adquisiciones.
Contexto de estándares y requisitos
Los estándares a continuación son los que confío que se aplican. Ninguno de ellos reemplaza el trabajo de base de diseño específico del proyecto.
- SEPS SP-1005, Subsea Electrical Power System Design Requirements (primera edición, marzo 2024). Una especificación de proyecto conjunto de la industria para sistemas de energía eléctrica submarinos. Úsela como base para la integración del sistema y los requisitos de diseño. Verifique su alcance y referencias normativas frente a su contrato.
- ISO 19906 cubre estructuras costa afuera en el Ártico. Establece la base ambiental y de acción del hielo con la que deben ser consistentes los supuestos de las instalaciones superiores y del anfitrión.
- ISO 13628-6 cubre sistemas de control de producción submarinos. Es relevante donde la energía y el control están integrados o comparten la infraestructura del umbilical.
- IEC 61511 cubre la seguridad funcional para sistemas instrumentados de seguridad en la industria de procesos. Se aplica donde la protección eléctrica o el aislamiento se acreditan como una función de seguridad. No se aplica a la protección de energía general.
- IEC 60812 describe la técnica FMEA/FMECA y es la base habitual para el trabajo de modos de falla a continuación.
- ISO 14224 cubre la recopilación e intercambio de datos de confiabilidad y mantenimiento para equipos. Úselo para estructurar los registros de fallas de modo que los datos de campo puedan retroalimentar la evaluación.
- ISO 31000 proporciona pautas sobre la gestión de riesgos. Suministra el marco del proceso: contexto, identificación, análisis, evaluación, tratamiento y monitoreo.
Qué hace que el Ártico sea diferente
Factores ambientales y logísticos
La revisión Offshore system safety and operational challenges in harsh Arctic operations (Journal of Safety Science and Resilience, 2022) cubre las cargas operativas y de seguridad del trabajo costa afuera en el Ártico. Para un sistema de energía submarino, esas cargas se manifiestan como cuatro problemas prácticos:
- La intervención es intermitente. La ubicación remota, el apoyo limitado de embarcaciones y el hielo estacional reducen el número de ventanas de intervención utilizables. Cualquier falla que necesite una embarcación es efectivamente una falla de larga duración.
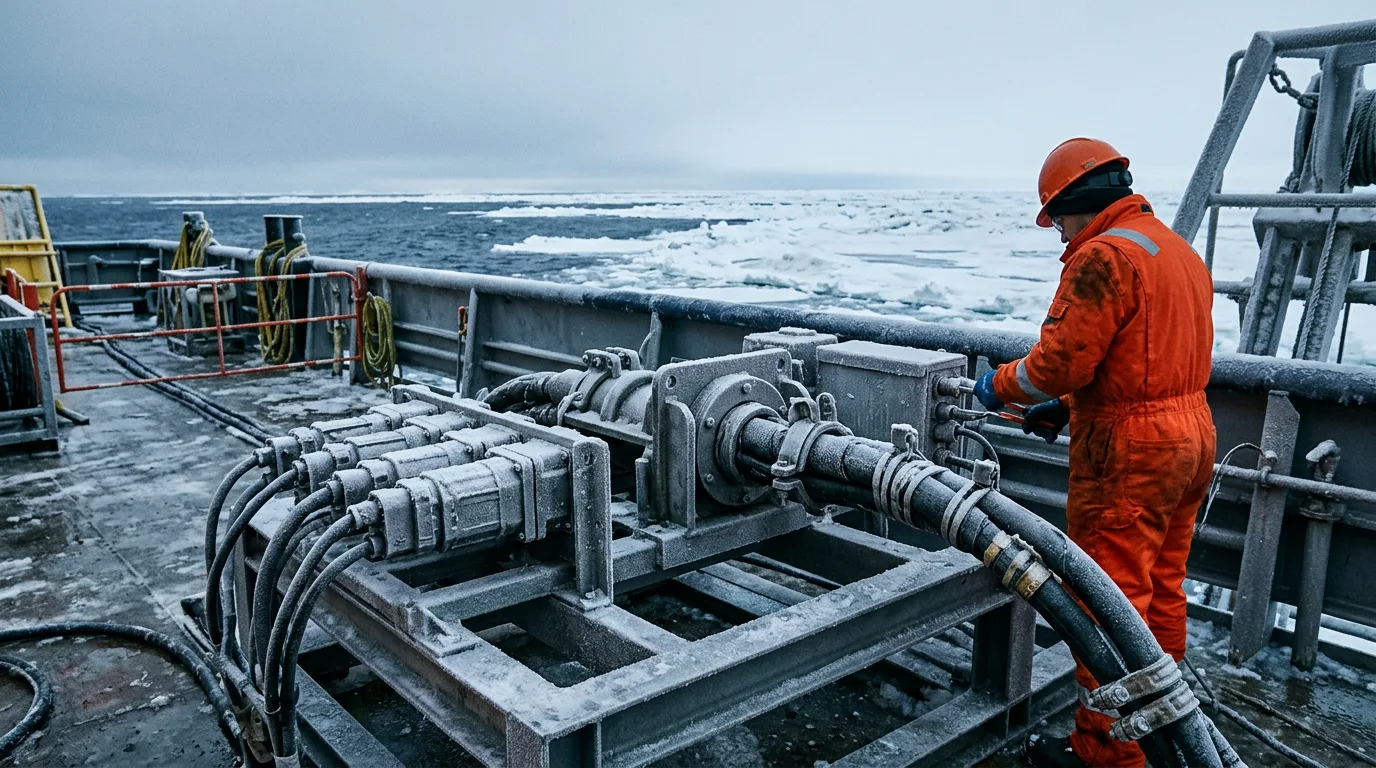
- Las restricciones en superficie son más estrictas. El frío, la formación de hielo y una tripulación reducida afectan al anfitrión o la fuente de energía en tierra, los variadores de velocidad y el extremo superior del umbilical.
- La interacción del hielo llega al lecho marino. En aguas árticas menos profundas, las formaciones de hielo pueden amenazar el cable expuesto, las estructuras de protección y los puntos de llegada a tierra. La base ambiental ISO 19906 debe impulsar la filosofía de enterramiento y protección.
- La capacidad de respuesta es escasa. La respuesta a emergencias, los repuestos y el personal especializado están todos más lejos, por lo que cada modo de falla conlleva más consecuencias.
El informe de la Office of Technology Assessment de 1994 Power Sources for Remote Arctic Applications está anticuado, pero su punto central sigue vigente. En entornos árticos remotos, el costo y la confiabilidad de la fuente de energía no pueden separarse de la logística. Una fuente que es barata de comprar pero difícil de mantener no es barata.
Seguridad e interferencia de terceros
Para un ingeniero de confiabilidad, esto agrega un escenario de baja frecuencia y alta consecuencia: daños al cable y al punto de llegada a tierra. Pertenece al registro de riesgos aunque se encuentre fuera de los casos normales de diseño ambiental.
Modos de fallo que merecen la mayor atención
La tabla clasifica cualitativamente. Es un punto de partida para una sesión de FMEA facilitada, no un sustituto de esta, y deliberadamente no incluye tasas de fallo. Complete las tasas a partir de sus propios datos de operador o de fuentes estructuradas según ISO 14224.
| Subsistema | Mecanismos de fallo dominantes | Por qué importa en el Ártico | Palanca de mitigación primaria |
|---|---|---|---|
| Umbilical o cable de potencia dinámico/estático | Degradación del aislamiento, ingreso de agua, daño mecánico por hielo o interacción tipo arrastre, fatiga en el cuelgue | La reparación necesita un buque y una ventana adecuada de clima y hielo | Diseño de ruta y enterramiento, protección, monitoreo de condición del aislamiento, estrategia de cable de repuesto |
| Transformador submarino y equipos relacionados con VSD | Envejecimiento térmico, fallos en el fluido dieléctrico o sistema de compensación, descarga parcial | No se puede inspeccionar; el fallo suele ser un evento de recuperación | Carga conservadora, monitoreo de condición, evidencia de calificación |
| Aparamenta y protección submarina | Desgaste de contactos, fallos del actuador, fuga en la carcasa, mal funcionamiento de la protección | Los disparos espurios son costosos donde el reinicio necesita coordinación a través de un tieback largo | Estudio de coordinación de protecciones, redundancia, diseño para diagnosticabilidad |
| Penetradores y conectores de acoplamiento en húmedo | Degradación de sellos, contaminación durante el acoplamiento, tracking del aislamiento | La intervención de conectores es de las más difíciles de programar | Calificación, control del procedimiento de instalación, inspección del acoplamiento |
| Potencia y accionamientos en topside | Problemas de arranque en frío, formación de hielo, fallos de ventilación y calefacción, armónicos | Condiciones severas en topside con personal de mantenimiento limitado | Winterisation, diseño de traceado térmico y carcasas, diagnóstico remoto |
| Control y comunicación | Pérdida de causa común del suministro de energía al control, degradación de señal | Una pérdida de visibilidad convierte un fallo menor en una parada a ciegas | Suministros independientes, cobertura de diagnóstico, estados de falla segura definidos |
Fallo de causa común
La redundancia en el papel puede colapsar en un solo fallo. Esto sucede cuando ambas rutas comparten un corredor de cables, un bus en topside, una fuente de alimentación de control o un evento de instalación. En los tiebacks árticos, las preguntas de causa común que más importan son:
- ¿Comparten los alimentadores redundantes una ruta que un evento de hielo o del lecho marino podría dañar?
- ¿Dependen las funciones de protección y control de la misma fuente de energía auxiliar?
- ¿Se instalaron, probaron y comisionaron los componentes redundantes bajo el mismo procedimiento, de modo que un error se copie a ambos?
- ¿Puede un solo evento en topside, como la pérdida de servicios o la formación de hielo en una carcasa compartida, anular todas las rutas a la vez?
Efectos electromagnéticos y de interacción
El estudio Utsira High Power Hub muestra que los centros de distribución costa afuera de alta potencia plantean consideraciones electromagnéticas que deben evaluarse en la fase de diseño. Para el trabajo de confiabilidad, la preocupación es la interacción. Los campos de los cables de alta corriente pueden influir en la instrumentación cercana, la protección catódica u otros cables. Evalúe estas interacciones en la etapa de diseño, no durante el comisionamiento.
Building the risk assessment
Paso 1: Definir la consecuencia en términos operativos
Describa cada fallo por lo que le hace al campo, no solo al equipo. Las clases de consecuencias típicas son la pérdida de un consumidor, la pérdida de un tren de potencia, la pérdida de todo el tieback y la pérdida de visibilidad de control. Añada también una dimensión de recuperación: recuperable desde el host, necesita un buque de intervención ligera o necesita la recuperación de un módulo submarino.
Paso 2: Usar un modelo de barreras para la lógica causal
Estructure la lógica causal como un modelo de barreras, con bases de datos operativas utilizadas para cuantificar eventos. Coloque el evento principal, por ejemplo, la pérdida de potencia submarina al tieback, en el centro. Enumere las amenazas a la izquierda y coloque las barreras preventivas y de recuperación a la derecha. Luego pregunte sobre cada barrera si se puede probar, si depende de otra barrera y si alguien es su responsable.
Paso 3: Clasificar por recuperabilidad así como por probabilidad
Un fallo frecuente que puede repararse desde el host puede importar menos que uno raro que necesite recuperación durante la cubierta de hielo. Clasifique por probabilidad, consecuencia y tiempo de restauración conjuntamente. Mantenga los criterios de clasificación en su marco de riesgo, en línea con ISO 31000. No invente umbrales universales para ellos.
Paso 4: Vincular las barreras al monitoreo
Para cada barrera acreditada, defina la medición que demuestre que sigue funcionando. Los ejemplos incluyen tendencias de resistencia de aislamiento, actividad de descargas parciales, tendencias de temperatura frente a las líneas base de comisionamiento, registros de eventos de protección y salud de la comunicación. Los límites de alarma pertenecen a la base de diseño del proyecto y a los datos del proveedor, no a un artículo general.
Escenario ilustrativo
Este escenario ha sido construido con fines de orientación y no describe un proyecto real.
Un tieback es alimentado por un único umbilical de potencia desde una instalación host, con dos trenes de transformadores submarinos que suministran a grupos de consumidores separados. El diseño muestra redundancia: cualquiera de los trenes puede soportar la carga esencial. Durante el FMEA, el equipo aplica las preguntas de causa común anteriores y encuentra tres problemas:
- Ambos trenes comparten un único suministro de energía de control auxiliar desde el umbilical.
- Los actuadores de los conmutadores de ambos trenes se instalaron bajo un mismo procedimiento, con una sola firma de inspección.
- El umbilical tiene una ruta única sobre la sección donde la interacción con el hielo del lecho marino es creíble.
Las acciones del equipo siguen el ranking de recuperabilidad:
- El suministro auxiliar se divide en rutas independientes, cada una con un estado de falla segura definido.
- El procedimiento de instalación para el segundo tren obtiene un paso de verificación independiente.
- El problema de la ruta del umbilical no se puede eliminar después de la instalación. Por lo tanto, el equipo establece un monitoreo de condición para la sección expuesta, mantiene un plan de reparación acordado previamente e identifica qué cable de repuesto y embarcación serían necesarios.
El resultado no es un número. Es un cambio documentado en cómo se recupera cada falla. La exposición del umbilical único se convierte en un riesgo residual gestionado con un propietario designado, en lugar de una suposición no examinada.
Lista de verificación para ingenieros de confiabilidad y compras
- Confirmar que la base de diseño ambiental y de hielo sea consistente con ISO 19906 y se aplique a cada elemento, incluidos los recaladas y el topside.
- Construir el FMEA según IEC 60812 y registrar los datos de fallas en una estructura compatible con ISO 14224 para que la experiencia operativa retroalimente el sistema.
- Mapear cada barrera acreditada a un indicador de salud medible y a un propietario designado.
- Verificar las rutas redundantes en busca de trayectos compartidos, suministros auxiliares compartidos, procedimientos compartidos y dependencias de topside compartidas.
- Clasificar los riesgos por probabilidad, consecuencia y tiempo de restauración, utilizando los criterios de su marco ISO 31000.
- Requerir evidencia de calificación para transformadores submarinos, penetradores y conectores de acoplamiento en húmedo bajo condiciones que coincidan con el servicio previsto. Preguntar a los proveedores cómo cada diseño admite el diagnóstico sin recuperación.
- Verificar el diseño frente a SEPS SP-1005 para la integración de sistemas de energía eléctrica submarinos y documentar cualquier desviación.
- Donde el aislamiento eléctrico sea una función de seguridad, evaluarlo bajo IEC 61511 y no solo como un ajuste de relé de protección.
- Incluir la interferencia de cables y recaladas, deliberada o no, en el registro de riesgos.
- Revisar los efectos de EMF e interacción en la etapa de diseño, como ilustra el estudio Utsira High Power Hub.
- Planificar repuestos, acceso de embarcaciones y logística de reparación para la temporada de hielo antes de la primera energización.
- Para trabajos en topside o en tierra en equipos de potencia, requerir aislamiento de energía documentado, bloqueo/etiquetado (lockout/tagout), verificación de estado muerto con una prueba de comprobación, controles de área clasificada donde el área esté clasificada, y detección de gas donde puedan estar presentes hidrocarburos.
Conclusión
En la distribución de energía submarina en el Ártico, la recuperabilidad importa tanto como la confiabilidad. Las evaluaciones de riesgo más útiles nombran los modos de falla, rastrean sus causas a través de un modelo de barreras y los clasifican por la dificultad de reparación, no solo por su probabilidad. Verifique la redundancia para debilidades de causa común, vincule las barreras al monitoreo y trate la exposición del cable y la logística como entradas de diseño.
A continuación, realice un FMEA facilitado frente a la base de diseño y revise los resultados frente a SEPS SP-1005. Escriba el plan de recuperación para cada falla de alto rango antes de que se congele el diseño. Pida a los proveedores evidencia de diagnóstico y calificación, no solo declaraciones de cumplimiento.